
Chmura i bezpieczeństwo11 min czytania2118 słówRedakcja dvnt
Bezpieczeństwo danych w chmurze — kto za co odpowiada i o co pytać dostawcę
Bezpieczeństwo danych w chmurze: co zostaje po Twojej stronie, umowa powierzenia wg RODO, dane poza UE, ISO 27001, NIS2 i 10 pytań do dostawcy.
„Czy chmura jest bezpieczna?” — to pytanie pada w każdej rozmowie o przeniesieniu firmowych systemów do usług w chmurze. I jest źle postawione. Duzi dostawcy chronią swoją infrastrukturę lepiej, niż zrobi to większość firm we własnej serwerowni. Ale bezpieczeństwo danych w chmurze nie jest cechą dostawcy, tylko wynikiem podziału pracy między nim a tobą — a część tego podziału zawsze zostaje po twojej stronie, niezależnie od tego, ile płacisz.
Ten tekst odpowiada na pytanie, które warto zadać zamiast tamtego: za co odpowiada dostawca, za co ty i jak to sprawdzić przed podpisaniem umowy. Opieramy się na tym, co dostawcy piszą o sobie sami, na tekście RODO i na przepisach, które w 2026 roku obowiązują dostawców chmury w Polsce. Nie znajdziesz tu historii „jednego z naszych klientów” — tylko źródła, które da się sprawdzić.
Czy chmura jest bezpieczna? To pytanie o podział odpowiedzialności
Wszyscy duzi dostawcy opisują bezpieczeństwo tym samym modelem — modelem współdzielonej odpowiedzialności. AWS ujmuje go krótko: bezpieczeństwo i zgodność z przepisami to odpowiedzialność dzielona między AWS a klientem; AWS odpowiada za bezpieczeństwo chmury, czyli infrastruktury, klient za bezpieczeństwo w chmurze, a jego zakres zależy od tego, z jakich usług korzysta (AWS, model współdzielonej odpowiedzialności). Microsoft pisze, że podział zadań zmienia się w zależności od tego, czy system działa w modelu SaaS, PaaS, IaaS, czy we własnej serwerowni (Microsoft Learn).
Z obu opisów wynika ta sama zasada, która porządkuje resztę tekstu:
- dostawca odpowiada za fizyczne centra danych, sprzęt, sieć i — im wyższy model — za kolejne warstwy: system operacyjny, platformę, samą aplikację;
- klient zawsze odpowiada za swoje dane, konta użytkowników i to, kto ma do czego dostęp. W IaaS dochodzi do tego system operacyjny i wszystko, co na nim zainstaluje.
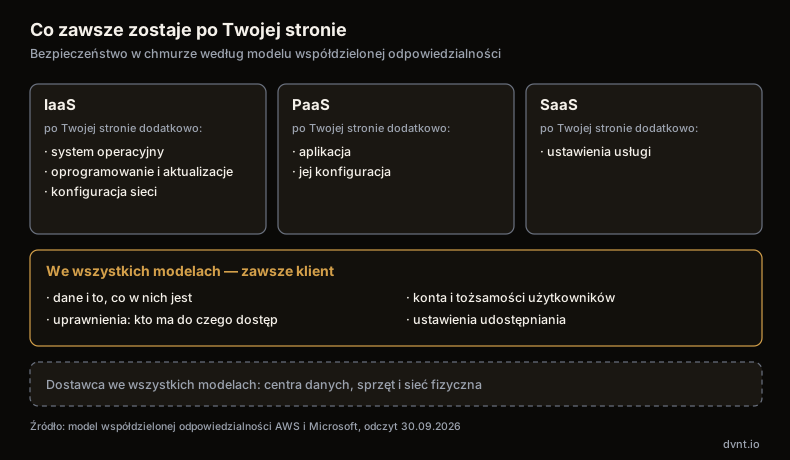
To ostatnie zdanie ma konsekwencje praktyczne, o których łatwo zapomnieć. Najlepiej chroniona infrastruktura nie pomoże, jeśli pracownik ma słabe hasło bez drugiego składnika logowania, jeśli konto zwolnionej osoby nadal działa albo jeśli folder z danymi klientów udostępniono „każdemu, kto ma link”. To wszystko są ustawienia po stronie klienta — i to w nich, a nie w centrach danych dostawców, zaczyna się większość problemów, z którymi mają do czynienia małe firmy. Jak zabezpieczyć skrzynki, konta i dostępy po stronie firmy, opisujemy w tekście o ochronie danych firmowych.
Awarie zdarzają się także dostawcom
Drugie złudzenie brzmi: skoro dostawca jest duży, jego usługa zawsze działa. Dwa głośne zdarzenia z historii AWS pokazują, dlaczego dostępność trzeba planować, a nie zakładać — i dlaczego przyczyny warto sprawdzać u źródła.
Awaria S3, 28 lutego 2017. Przez kilka godzin nie działała usługa przechowywania plików S3 w jednym z regionów AWS, a razem z nią wiele stron i aplikacji, które na niej polegały. Wbrew temu, co do dziś powtarzają niektóre poradniki, to nie był atak. AWS opisał przyczynę we własnym podsumowaniu: uprawniony pracownik, usuwając kilka serwerów podczas diagnozowania problemu, wpisał błędnie jeden z parametrów polecenia i usunął znacznie więcej serwerów, niż zamierzał (AWS, podsumowanie zdarzenia).
Atak DDoS na DNS AWS, październik 2019. Ten atak rzeczywiście miał miejsce, ale ponad dwa i pół roku później. Serwery DNS AWS przez kilka godzin odpierały atak odmowy usługi, a zabezpieczenia, które go tłumiły, blokowały przy okazji część prawidłowych zapytań klientów — co utrudniało dostęp do wielu usług (The Register, 22.10.2019, cytujący komunikat AWS).
Wniosek z obu zdarzeń jest ten sam: nawet największy dostawca bywa niedostępny, z powodu ataku albo zwykłego ludzkiego błędu. Dla firmy oznacza to trzy pytania, które warto zadać przed wyborem usługi: jaki czas dostępności dostawca gwarantuje w umowie i co się dzieje, gdy go nie dotrzyma; w ilu lokalizacjach przechowywane są dane; i czy krytyczne procesy firmy mają plan działania na kilka godzin bez tej usługi.
Umowa powierzenia przetwarzania danych z dostawcą chmury
Jeśli w usłudze w chmurze trzymasz dane osobowe — klientów, pracowników, kontrahentów — to dostawca przetwarza je w twoim imieniu. Ty pozostajesz administratorem danych w rozumieniu RODO, a dostawca staje się podmiotem przetwarzającym. Z tego wynikają dwa obowiązki.
Pierwszy dotyczy wyboru: administrator „korzysta wyłącznie z usług takich podmiotów przetwarzających, które zapewniają wystarczające gwarancje wdrożenia odpowiednich środków technicznych i organizacyjnych” (art. 28 ust. 1 RODO). Ciężar oceny dostawcy spoczywa więc na tobie, nie na nim.
Drugi dotyczy formy: przetwarzanie musi odbywać się na podstawie umowy — umowy powierzenia przetwarzania danych osobowych — która określa przedmiot, czas trwania, charakter i cel przetwarzania, rodzaj danych i kategorie osób, których dotyczą (art. 28 ust. 3). Przepis wymienia też osiem elementów, które umowa musi zawierać. Dostawca w szczególności:
a) przetwarza dane wyłącznie na udokumentowane polecenie administratora;
b) zapewnia, że osoby upoważnione do przetwarzania zobowiązały się do zachowania tajemnicy;
c) stosuje środki bezpieczeństwa wymagane przez art. 32;
d) przestrzega warunków korzystania z usług kolejnych podmiotów przetwarzających (podwykonawców);
e) pomaga administratorowi odpowiadać na żądania osób, których dane dotyczą;
f) pomaga administratorowi wywiązać się z obowiązków dotyczących bezpieczeństwa, zgłaszania naruszeń i oceny skutków;
g) po zakończeniu świadczenia usług usuwa albo zwraca wszystkie dane — zależnie od decyzji administratora;
h) udostępnia informacje potrzebne do wykazania zgodności i umożliwia audyty.
(RODO, tekst polski w EUR-Lex)
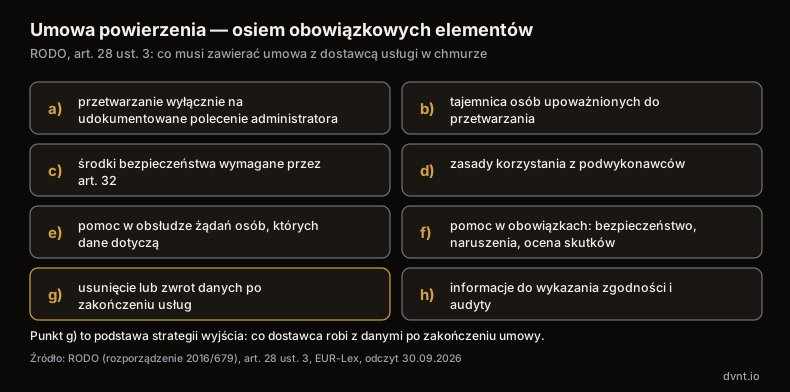
W praktyce duzi dostawcy nie negocjują indywidualnych umów z małymi firmami — mają standardową umowę powierzenia (często nazwaną DPA, data processing agreement), którą akceptuje się razem z regulaminem. Nie zwalnia cię to z obowiązku jej przeczytania. Sprawdź przynajmniej trzy rzeczy: czy wymienia wszystkie osiem elementów, gdzie znajduje się lista podwykonawców i jak będziesz informowany o jej zmianach, oraz co dokładnie dzieje się z danymi po zakończeniu umowy.
Środki bezpieczeństwa, do których odsyła punkt c, opisuje art. 32 RODO. Wymienia on między innymi pseudonimizację i szyfrowanie danych, zdolność do zapewnienia poufności, integralności i dostępności systemów, zdolność do szybkiego przywrócenia dostępu do danych po incydencie oraz regularne testowanie skuteczności zabezpieczeń. Nie określa konkretnych technologii — wymaga środków „odpowiednich” do ryzyka. Przy wyborze dostawcy chmury to właśnie te cztery punkty warto przełożyć na pytania.
Gdzie fizycznie leżą dane — i co to zmienia
Dane w chmurze zawsze leżą w jakimś konkretnym centrum danych, w konkretnym kraju. Dopóki jest to kraj Unii Europejskiej lub Europejskiego Obszaru Gospodarczego, RODO obowiązuje tam tak samo jak w Polsce. Przekazanie danych poza EOG to już osobna kategoria: art. 44 RODO dopuszcza je tylko wtedy, gdy administrator i podmiot przetwarzający spełnią warunki z rozdziału o przekazywaniu danych.
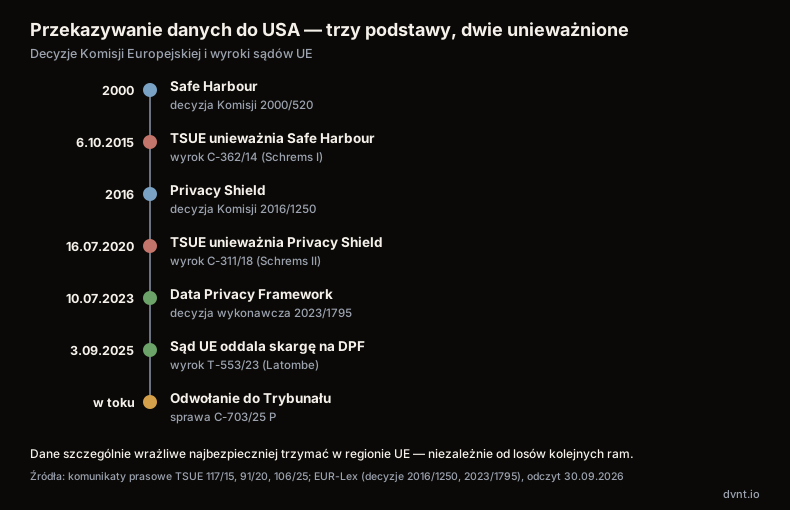
Najprostszą podstawą jest decyzja Komisji Europejskiej stwierdzająca, że dany kraj zapewnia odpowiedni poziom ochrony. Dla Stanów Zjednoczonych taką decyzją jest EU–US Data Privacy Framework — decyzja wykonawcza Komisji z 10 lipca 2023 roku. Obejmuje ona firmy z USA, które przystąpiły do tych ram. Jej status w 2026 roku wygląda tak:
- 3 września 2025 roku Sąd Unii Europejskiej oddalił skargę o jej unieważnienie (sprawa T-553/23, Latombe przeciwko Komisji) i potwierdził, że w dniu przyjęcia decyzji USA zapewniały odpowiedni poziom ochrony (komunikat prasowy TSUE nr 106/25);
- od tego wyroku złożono odwołanie do Trybunału Sprawiedliwości (sprawa C-703/25 P), które według dostępnych informacji jest w toku.
Na dziś decyzja obowiązuje. Warto jednak pamiętać, że dwie poprzednie podstawy przekazywania danych do USA — Safe Harbour i Privacy Shield — Trybunał unieważnił: pierwszą wyrokiem z 6 października 2015 roku (C-362/14), drugą wyrokiem z 16 lipca 2020 roku (C-311/18). Jeśli przechowujesz w chmurze dane szczególnie wrażliwe, rozsądnie jest wybrać region w UE, o ile dostawca daje taki wybór — wtedy ewentualna zmiana statusu ram transatlantyckich cię nie dotyczy. Gdy decyzji o adekwatności brak, art. 46 RODO pozwala przekazywać dane tylko przy „odpowiednich zabezpieczeniach”, takich jak standardowe klauzule umowne.
Certyfikaty i przepisy, o które pytać dostawcę
Certyfikat nie gwarantuje bezpieczeństwa, ale pokazuje, że dostawca poddał swoje procesy niezależnej ocenie. Dwa punkty odniesienia są dziś najważniejsze.
ISO/IEC 27001:2022. To międzynarodowa norma systemu zarządzania bezpieczeństwem informacji. Ważna uwaga na 2026 rok: certyfikaty według poprzedniej wersji normy, z 2013 roku, wygasły 31 października 2025, po zakończeniu trzyletniego okresu przejściowego (IAF MD 26). Jeśli dostawca powołuje się na certyfikat „ISO 27001:2013”, to nie jest on już ważny. Uzupełnieniem dla chmury są dwie normy: ISO/IEC 27017 — wytyczne zabezpieczeń dla dostawców i klientów usług chmurowych — oraz ISO/IEC 27018 — ochrona danych osobowych przetwarzanych w chmurze publicznej przez podmioty przetwarzające.
NIS2. Unijna dyrektywa o cyberbezpieczeństwie (2022/2555) wymienia dostawców usług chmurowych wprost wśród podmiotów sektora infrastruktury cyfrowej. W Polsce przepisy wdrażające ją wprowadziła ustawa z 23 stycznia 2026 roku o zmianie ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252), która weszła w życie miesiąc po ogłoszeniu, czyli na początku kwietnia 2026. Dla klienta oznacza to, że dostawca objęty tymi przepisami ma ustawowe obowiązki w zakresie zarządzania ryzykiem i zgłaszania incydentów. Czy twoja własna firma podlega NIS2, to osobne pytanie, zależne od sektora i wielkości — dotyczy głównie firm średnich i dużych w sektorach wymienionych w dyrektywie.
Strategia wyjścia: jak odzyskasz dane, gdy zmienisz dostawcę
Najczęściej pomijane pytanie o bezpieczeństwo nie dotyczy ataków, tylko rozstania. Co się stanie z danymi, gdy wypowiesz umowę, dostawca podniesie ceny albo przestanie istnieć? Firma, która nie może odzyskać swoich danych w użytecznej postaci, jest równie bezbronna jak firma, która je straciła.
RODO daje tu punkt zaczepienia: według art. 28 ust. 3 lit. g dostawca po zakończeniu usług usuwa albo zwraca dane — zależnie od decyzji administratora. Przepis nie mówi jednak nic o formacie ani o czasie. Te szczegóły trzeba sprawdzić w umowie i w praktyce: czy usługa pozwala wyeksportować wszystkie dane samodzielnie, w otwartym formacie (CSV, JSON, standardowy zrzut bazy), bez pomocy działu obsługi; ile czasu po wypowiedzeniu dane są jeszcze dostępne; czy eksport jest dodatkowo płatny.
Od 12 września 2025 roku pomaga w tym także unijny Akt w sprawie danych (Data Act, rozporządzenie 2023/2854). Jego rozdział o zmianie dostawcy usług przetwarzania danych obejmuje dostawców chmury i nakłada na nich konkretne obowiązki (EUR-Lex, tekst polski):
- dostawcy „nie stawiają przeszkód przedkomercyjnych, handlowych, technicznych, umownych i organizacyjnych” w zmianie dostawcy i je usuwają (art. 23);
- umowa musi pozwalać na zmianę dostawcy albo przeniesienie wszystkich danych, które da się wyeksportować, najpóźniej w obowiązkowym okresie przejściowym wynoszącym maksymalnie 30 dni kalendarzowych, po okresie wypowiedzenia, który nie może przekraczać dwóch miesięcy (art. 25);
- opłaty za zmianę dostawcy są wygaszane: do 12 stycznia 2027 roku mogą być tylko obniżone i nie wyższe niż koszty dostawcy, a od 12 stycznia 2027 roku dostawca nie może ich pobierać wcale (art. 29).
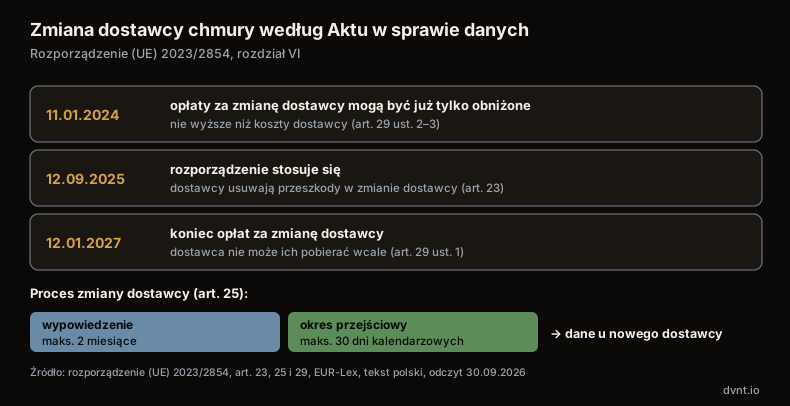
To znacząco wzmacnia pozycję klienta, ale nie zwalnia z czytania umowy: przepisy mówią o danych, które da się wyeksportować, a to, w jakim formacie i jak użytecznym, nadal warto sprawdzić samemu.
Najlepiej sprawdzić to przed podpisaniem umowy, na koncie próbnym: wyeksportować przykładowe dane i zobaczyć, czy da się je otworzyć gdziekolwiek indziej. To pięć minut, które pokazują, czy wybierasz usługę, czy uzależnienie.
Kopia zapasowa w chmurze
Trzecie złudzenie: skoro dane są w chmurze, to mają kopię zapasową. Dostawcy dbają o to, żeby ich infrastruktura nie traciła danych przy awarii sprzętu, ale ochrona przed twoim własnym błędem, złośliwym usunięciem czy zaszyfrowaniem konta przez atakującego to często osobna usługa albo osobna konfiguracja. Jeśli ktoś w firmie usunie folder, a usługa przechowuje usunięte pliki przez 30 dni, to po 31 dniach danych nie ma — nawet jeśli dostawca nie miał żadnej awarii.
Dlatego przy każdej usłudze, w której trzymasz dane ważne dla firmy, warto ustalić: jak długo przechowywane są usunięte dane i poprzednie wersje, czy można odtworzyć stan sprzed kilku tygodni, i czy istnieje kopia poza tą samą usługą — u innego dostawcy albo na nośniku, który atakujący przejmujący konto nie zaszyfruje. Mechanizmy kopii zapasowych i odtwarzania dla stron internetowych opisujemy osobno w tekście o kopii zapasowej strony.
10 pytań do dostawcy chmury przed podpisaniem umowy
Wszystko powyżej da się sprowadzić do listy pytań. Warto zadać je każdemu dostawcy usługi, w której będziesz przechowywać dane firmy:
- Gdzie fizycznie będą przechowywane dane i czy mogę wybrać region w UE?
- Czy dostępna jest umowa powierzenia zawierająca wszystkie elementy z art. 28 ust. 3 RODO?
- Kim są podwykonawcy przetwarzający dane i jak będę informowany o zmianach na tej liście?
- Czy dane są przekazywane poza EOG — a jeśli tak, na jakiej podstawie prawnej?
- Jaki certyfikat bezpieczeństwa posiadacie — ISO/IEC 27001 w wersji 2022, 27017, 27018 — i czy mogę go zobaczyć?
- Jaką dostępność gwarantuje umowa i co mi przysługuje, gdy nie zostanie dotrzymana?
- Jak chronione są konta — czy dostępne jest logowanie dwuskładnikowe i czy mogę wymusić je dla wszystkich użytkowników?
- Jak długo przechowywane są usunięte dane i wersje i czy mogę odtworzyć stan sprzed kilku tygodni?
- W jakim formacie i w jakim czasie oddacie dane, gdy wypowiem umowę — i jak umowa realizuje obowiązki dotyczące zmiany dostawcy z Aktu w sprawie danych?
- Jak i w jakim czasie poinformujecie mnie o naruszeniu bezpieczeństwa danych?
Dostawca, który na te pytania odpowiada konkretnie i z odesłaniem do dokumentów, zwykle jest bezpieczniejszym wyborem niż ten, który odpowiada ogólnikami — niezależnie od tego, jak duża jest jego marka.
Co dalej
Czym właściwie jest chmura obliczeniowa i czym różnią się modele IaaS, PaaS i SaaS, wyjaśniamy w tekście o chmurze obliczeniowej. Szerzej o samym modelu SaaS piszemy w przewodniku po SaaS, a o obowiązkach wynikających z RODO na stronie internetowej — w tekście o RODO i polityce prywatności.
Najczęstsze pytania o bezpieczeństwo danych w chmurze
Czy dane w chmurze są bezpieczne?
Infrastruktura dużych dostawców jest zwykle lepiej chroniona niż firmowa serwerownia, ale bezpieczeństwo w chmurze jest podzielone. Dostawca odpowiada za centra danych, sprzęt i — zależnie od modelu — kolejne warstwy systemu. Klient zawsze odpowiada za swoje dane, konta, uprawnienia i ustawienia usługi. Większość problemów małych firm zaczyna się właśnie po tej stronie: słabe hasła, brak drugiego składnika logowania, nieusunięte konta byłych pracowników.
Czy potrzebuję umowy powierzenia z dostawcą usługi SaaS?
Tak, jeśli w usłudze przechowujesz dane osobowe. Dostawca przetwarza je wtedy w twoim imieniu jako podmiot przetwarzający, a art. 28 ust. 3 RODO wymaga umowy, która zawiera osiem określonych elementów — m.in. przetwarzanie wyłącznie na twoje polecenie, zasady korzystania z podwykonawców i zwrot lub usunięcie danych po zakończeniu usług. Duzi dostawcy mają standardową umowę (DPA), którą akceptuje się z regulaminem.
Czy mogę przechowywać dane klientów na serwerach w USA?
Tak, jeśli istnieje podstawa prawna przekazania. Dla firm z USA, które przystąpiły do EU–US Data Privacy Framework, jest nią decyzja Komisji z 10 lipca 2023 roku, którą Sąd UE utrzymał w mocy 3 września 2025. Od wyroku złożono odwołanie do Trybunału Sprawiedliwości. Przy danych szczególnie wrażliwych bezpieczniej jest wybrać region w UE, jeśli dostawca to umożliwia.
Czy dostawca chmury musi mieć certyfikat ISO 27001?
Nie ma takiego ogólnego obowiązku, ale certyfikat ISO/IEC 27001 pokazuje, że system zarządzania bezpieczeństwem dostawcy przeszedł niezależną ocenę. Ważne: certyfikaty według wersji normy z 2013 roku wygasły 31 października 2025 — aktualna jest wersja 2022. Dla chmury uzupełniają ją normy ISO/IEC 27017 i 27018.
Kogo w Polsce obejmuje NIS2?
Dyrektywa NIS2 wymienia wśród podmiotów m.in. dostawców usług chmurowych. W Polsce wdrożyła ją ustawa z 23 stycznia 2026 roku o zmianie ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252), obowiązująca od kwietnia 2026. Czy obejmuje twoją firmę, zależy od sektora i wielkości — dotyczy głównie średnich i dużych firm w sektorach wymienionych w dyrektywie.
Powiązane artykuły
Chmura i bezpieczeństwo
Chmura obliczeniowa — co to jest i czym różnią się IaaS, PaaS i SaaS
Chmura obliczeniowa według definicji NIST: pięć cech, IaaS, PaaS i SaaS, chmura publiczna, prywatna i hybrydowa oraz dane o firmach w Polsce i UE.
Chmura i bezpieczeństwo
SLA — co to jest i co sprawdzić w umowie SLA z dostawcą chmury
SLA co to jest: ile przestoju mieści się w 99,9%, jak wyglądają SLA AWS, Microsoft i Google, SLO, RPO i RTO oraz 10 rzeczy do sprawdzenia w umowie.
Chmura i bezpieczeństwo
On premise — co to znaczy i kiedy własny serwer w firmie wygrywa z chmurą
On premise, czyli własny serwer w firmie: pełny koszt z amortyzacją i licencjami, koniec wsparcia Windows Server 2016, kiedy wygrywa chmura, a kiedy VPS.
Chmura i bezpieczeństwo
SaaS — co to jest i kiedy oprogramowanie w abonamencie ma sens dla firmy
SaaS co to jest: oprogramowanie jako usługa według definicji NIST, przykłady SaaS w firmach, SaaS a oprogramowanie własne i kiedy abonament się opłaca.
SaaS i własny produkt
Multi-tenant — co to jest i jak wybrać architekturę SaaS dla wielu klientów
Multi-tenant, czyli wielu klientów w jednej aplikacji: single tenant a multi-tenant, modele silo/pool/bridge, Row Level Security, RODO i wybór modelu dla MVP.
Automatyzacja i integracje
API — co to jest? REST API, webhook i OpenAPI wyjaśnione dla firmy
API co to jest: definicja na przykładach NBP, GUS i białej listy VAT, REST API, webhook, OpenAPI, klucze API i bezpieczeństwo integracji.
Budujecie system i nie wiecie, gdzie go postawić?
Opowiedzcie, co ma działać i jakie dane będzie przechowywać. Doradzimy, czy wystarczy gotowa usługa w chmurze, czy potrzebny jest własny system — i gdzie go utrzymywać. Jeśli wystarczy gotowy SaaS — powiemy to wprost.