
Koszty i współpraca z wykonawcą13 min czytania2446 słówRedakcja dvnt
Audyt aplikacji i oprogramowania — co sprawdza diagnoza, co jest w raporcie i ile trwa
Audyt aplikacji lub SaaS — co sprawdza, co powinno być w raporcie, ile trwa i jak czytać wynik. Czym różni się od code review, pentestu i audytu licencji.
Audyt oprogramowania w sensie technicznym to jednorazowa diagnoza aplikacji, która ma rozstrzygnąć jedną decyzję: naprawiać punktowo, naprawiać etapami, przepisać część albo kupić lub nie kupić. Wynikiem jest raport z ustaleniami, z których każde ma dowód, wagę i szacunek wysiłku, i który możesz zanieść do dowolnego wykonawcy. Ocena „jakości kodu” sama w sobie niczego nie rozstrzyga — liczy się to, co z niej wynika dla Twojego budżetu i planów.
Ten tekst jest dla właściciela firmy albo produktu, którego aplikacja webowa, mobilna lub SaaS działa wolno, psuje się przy każdej zmianie albo została po wykonawcy, z którym współpraca się skończyła. Także dla kogoś, kto zamierza aplikację kupić lub w nią zainwestować. Jeśli szukasz audytu legalności oprogramowania, czyli sprawdzenia licencji, to inna usługa — wyjaśniamy ją w jednym akapicie niżej. Audyt całego IT firmy, z bezpieczeństwem i przepisami, opisujemy w tekście o audycie IT, a budowę i rozwój aplikacji od podstaw — w przewodniku po aplikacjach webowych.
Audyt oprogramowania — cztery różne usługi pod jedną nazwą
Pod hasłem „audyt oprogramowania” kryją się cztery usługi, które różnią się pytaniem, wykonawcą i wynikiem: audyt legalności, code review, audyt bezpieczeństwa aplikacji i diagnoza techniczna. Zanim poprosisz o ofertę, ustal, o którą chodzi. Inaczej porównasz cztery różne produkty.
Audyt legalności oprogramowania odpowiada na pytanie, czy firma ma licencje na wszystkie programy, których używa, i czy korzysta z nich zgodnie z warunkami. Wynik to spis programów i braków licencyjnych. To osobna specjalizacja, której nie wykonujemy, i w tym tekście do niej nie wracamy.
Code review to stały proces w zespole programistów: zanim zmiana trafi do aplikacji, czyta ją ktoś inny niż autor. Wynikiem jest poprawiona zmiana, a nie raport. Szerzej piszemy o nim w następnej sekcji.
Audyt bezpieczeństwa aplikacji odpowiada na pytanie, czy aplikację da się zaatakować. Zwykle łączy przegląd kodu z testami działającej aplikacji i zamawia się go według standardu. Dla aplikacji webowych punktem odniesienia jest OWASP ASVS w wersji 5.0.0, opublikowanej 30 maja 2025 r. OWASP wymienia wśród zastosowań standardu zamówienia: „Provide a basis for specifying application security verification requirements in contracts”. Wpisz więc standard do zamówienia — wtedy dwa audyty tej samej aplikacji da się porównać. Testów penetracyjnych ani audytów bezpieczeństwa nie wykonujemy; w takich sytuacjach polecamy partnerów, którzy się w nich specjalizują.
Diagnoza techniczna aplikacji to to, co większość właścicieli ma na myśli, gdy mówi „audyt aplikacji” albo „audyt kodu”. Odpowiada na pytanie, czy aplikację da się dalej rozwijać, co ją spowalnia i ile kosztuje naprawa. Zamawia ją właściciel produktu, zarząd, inwestor albo kupiec, a wynikiem jest raport z ustaleniami i planem. Audyt kodu źródłowego może więc należeć do audytu bezpieczeństwa albo do diagnozy technicznej — zależnie od tego, jakie pytanie zadajesz. Diagnozę wykonujemy w ramach doradztwa technologicznego.
Ta sama nazwa, cztery usługi · ustal, o którą chodzi, zanim poprosisz o ofertę
| Usługa | Pytanie | Kiedy się zamawia | Wynik | Kto wykonuje |
|---|---|---|---|---|
| Audyt legalnościpoza zakresem | Pytanieczy mamy licencje na programy, których używamy? | Kiedy się zamawiakontrola licencji, porządki w firmie | Wynikspis programów i braków licencyjnych | Kto wykonujespecjaliści od licencji |
| Code review | Pytanieczy ta jedna zmiana jest dobra? | Kiedy się zamawiaprzy każdej zmianie w kodzie | Wynikpoprawiona zmiana, bez raportu | Kto wykonujeinny programista z zespołu niż autor |
| Audyt bezpieczeństwa aplikacjipartnerzy | Pytanieczy aplikację da się zaatakować? | Kiedy się zamawiaprzed wdrożeniem, na żądanie klienta, po incydencie | Wyniklista podatności z krytycznością | Kto wykonujepentesterzy i audytorzy bezpieczeństwa według standardu, np. OWASP ASVS 5.0.0 |
| Diagnoza technicznadoradztwo technologiczne | Pytanieczy aplikację da się rozwijać, co ją spowalnia i ile kosztuje naprawa? | Kiedy się zamawiawolne działanie, awarie po zmianach, zmiana wykonawcy, zakup lub inwestycja | Wynikraport z ustaleniami, decyzje i plan działania | Kto wykonujedoradca technologiczny lub architekt |
WNIOSEKAudyt kodu źródłowego to zakres, nie osobna usługa: należy do audytu bezpieczeństwa albo do diagnozy.
Code review co to jest — i dlaczego nie zastąpi audytu kodu
Code review to przegląd każdej pojedynczej zmiany w kodzie przed jej przyjęciem, a audyt kodu — jednorazowe spojrzenie na całą aplikację i jej historię. Jedno nie zastępuje drugiego (rozróżnienie nasze). Google, który opisuje swoje zasady w publicznym przewodniku Engineering Practices, definiuje code review tak: „A code review is a process where someone other than the author(s) of a piece of code examines that code”. Recenzent patrzy między innymi na projekt zmiany, jej działanie, złożoność, testy, nazewnictwo, komentarze, styl i dokumentację.
Celem nie jest perfekcja. Według standardu przeglądu kodu Google „the primary purpose of code review is to make sure that the overall code health of Google’s code base is improving over time”. Ten sam dokument opisuje mechanizm, który zna każdy właściciel aplikacji po kilku latach rozwoju: „codebases degrade through small decreases in code health over time, especially when a team is under significant time constraints”. Kod nie psuje się nagle. Psuje się małymi krokami, gdy zespół pod presją terminu przyjmuje zmiany „na teraz”.
Stąd praktyczny wniosek. Jeśli Twoja aplikacja powstawała bez przeglądów kodu, nikt tych małych kroków nie zatrzymywał, a audyt ma więcej do znalezienia. Code review zapobiega, audyt diagnozuje stan, do którego doszło. Przewodnik Google przypomina też, że „there is no such thing as “perfect” code—there is only better code”. Dobry audyt ocenia więc kierunek i ryzyko, a nie to, czy kod jest idealny — raport, który wytyka każdą niedoskonałość, myli jakość kodu z jego użytecznością dla firmy.
Zanim wybierzesz nowego wykonawcę, zapytaj, czy robi code review i kto je wykonuje, a także czy przegląd kodu jest w jego definicji „zrobione”. Inne pytania, które sprawdzają proces wykonawcy, zebraliśmy w tekście o tym, jak wybrać software house.
Kiedy zamówić audyt aplikacji — cztery sytuacje i cztery pytania
Audyt aplikacji ma sens wtedy, gdy stoisz przed decyzją, a każda z czterech typowych sytuacji ma własne pytanie, na które raport ma odpowiedzieć. Audyt bez pytania kończy się raportem bez decyzji: długą listą uwag, z którą nie wiadomo, co zrobić.
- Aplikacja działa wolno. Pytanie: gdzie jest wąskie gardło i ile kosztuje jego usunięcie. Czasem to jedno nieoptymalne zapytanie do bazy, czasem architektura, która nie przewidziała dzisiejszej liczby użytkowników. Od tej różnicy zależy skala naprawy.
- Każda zmiana coś psuje. Pytanie: dlaczego zmiany są ryzykowne — przez brak testów, ręczne wdrożenie, splątany kod czy wszystko naraz.
- Aplikacja została po wykonawcy. Pytanie: czy to, co mam, da się rozwijać z innym zespołem i czy to w ogóle moje. Jak przejąć projekt krok po kroku, opisujemy w tekście o przejęciu projektu IT, a czy wolno zmieniać kod po wykonawcy — w części o prawach do kodu. Jeśli projekt utknął jeszcze przed odbiorem, zacznij od tekstu o opóźnionym projekcie IT.
- Kupujesz aplikację albo w nią inwestujesz. Pytanie: jakie ryzyka i koszty kupujesz razem z nią. To techniczne due diligence. W naszej ofercie jego wynikiem jest raport o stanie technologii, ryzykach, kosztach utrzymania i planie modernizacji — materiał dla inwestora albo kupca.
Piąta, rzadsza sytuacja to incydent: poważna awaria albo wyciek. Wtedy, po opanowaniu samego zdarzenia, pytanie brzmi, co zawiodło w architekturze i procesach i co zmienić, żeby się nie powtórzyło.
Zapisz swoje pytanie jednym zdaniem przed pierwszą rozmową z audytorem. Od niego zależą zakres, czas i to, które obszary z następnej sekcji dostaną najwięcej uwagi.
Co sprawdza diagnoza techniczna aplikacji
Diagnoza techniczna sprawdza dziewięć obszarów i w każdym szuka dowodu, a nie opinii: czy to, co jest w repozytorium, działa na produkcji, czy zmianę da się bezpiecznie wdrożyć i ile kosztuje utrzymanie tego, co jest. Lista pochodzi z naszej praktyki. Dla audytu technicznego aplikacji nie istnieje jedna obowiązkowa lista obszarów, dlatego zakres spisz w zamówieniu.
- Repozytorium a produkcja. Czy kod w repozytorium jest tym, co faktycznie działa u użytkowników. Jeśli nie, każda dalsza analiza ocenia inną aplikację niż Twoja.
- Budowanie i wdrożenie. Czy aplikację da się zbudować i wdrożyć według instrukcji, czy tylko z pamięci jednej osoby.
- Testy. Nie tylko czy są, ale czy coś łapią. Przewodnik Google zadaje pytanie, które warto pożyczyć: „Will the tests actually fail when the code is broken?”. Testy, które przechodzą zawsze, dają fałszywe poczucie bezpieczeństwa.
- Złożoność kodu. Według tego samego przewodnika „zbyt złożony” kod to taki, którego nie da się szybko zrozumieć, a także taki, przy którym programiści „are likely to introduce bugs when they try to call or modify this code”. Dla Ciebie to miejsca, w których każda zmiana trwa długo i często się psuje.
- Zależności i ich wiek. Z jakich bibliotek i frameworków składa się aplikacja, które z nich są poza wsparciem i ile kosztuje ich aktualizacja. W OWASP Top 10:2025 łańcuch dostaw oprogramowania (A03 Software Supply Chain Failures) jest osobną kategorią ryzyka. Diagnoza pokazuje, co jest przestarzałe; szukanie konkretnych podatności w zależnościach to już audyt bezpieczeństwa. Jak liczyć koszt utrzymania aplikacji, opisujemy w tekście o tym, ile kosztuje stworzenie aplikacji.
- Architektura i dane. Z jakich części składa się system, gdzie i jak przechowuje dane i co się stanie przy większym ruchu albo funkcji, której nikt nie przewidział.
- Wydajność — zmierzona. Czasy odpowiedzi i obciążenie mierzone na prawdziwych danych albo ich kopii, a nie wrażenie z jednego kliknięcia.
- Błędy i logi. Czy aplikacja zapisuje błędy, czy ktoś je czyta i czy o awarii dowiadujesz się z monitoringu, czy od klienta. Co w tej sprawie obiecać klientom w umowie, opisujemy w tekście o SLA.
- Dostępy, własność i dokumentacja. Na kogo są zarejestrowane konta hostingu, domeny i repozytorium, a w aplikacji mobilnej — konta deweloperskie w sklepach z aplikacjami i klucze, którymi podpisuje się kolejne wersje. Czy istnieje dokumentacja, z której inny zespół zrozumie, dlaczego coś zbudowano tak, a nie inaczej. Braki w tym obszarze to typowe źródło uzależnienia od dostawcy, które opisujemy w tekście o vendor lock-in.
Nie każdy obszar waży tyle samo w każdej sytuacji. Przy wolnej aplikacji najwięcej mówią pomiar i dane, przy awariach po zmianach — testy i wdrożenie, po wykonawcy — zgodność repozytorium z produkcją i dostępy, a przed zakupem — zależności, własność i koszty utrzymania.
Dziewięć obszarów diagnozy · kropka = obszar, który w danej sytuacji waży najwięcej
| Obszar diagnozy | Aplikacja działa wolno | Każda zmiana coś psuje | Aplikacja po wykonawcy | Zakup lub inwestycja |
|---|---|---|---|---|
| 1Repozytorium a produkcja | Aplikacja działa wolno | Każda zmiana coś psuje | Aplikacja po wykonawcy | Zakup lub inwestycja |
| 2Budowanie i wdrożenie | Aplikacja działa wolno | Każda zmiana coś psuje | Aplikacja po wykonawcy | Zakup lub inwestycja |
| 3Testy | Aplikacja działa wolno | Każda zmiana coś psuje | Aplikacja po wykonawcy | Zakup lub inwestycja |
| 4Złożoność kodu | Aplikacja działa wolno | Każda zmiana coś psuje | Aplikacja po wykonawcy | Zakup lub inwestycja |
| 5Zależności | Aplikacja działa wolno | Każda zmiana coś psuje | Aplikacja po wykonawcy | Zakup lub inwestycja |
| 6Architektura i dane | Aplikacja działa wolno | Każda zmiana coś psuje | Aplikacja po wykonawcy | Zakup lub inwestycja |
| 7Wydajność | Aplikacja działa wolno | Każda zmiana coś psuje | Aplikacja po wykonawcy | Zakup lub inwestycja |
| 8Błędy i logi | Aplikacja działa wolno | Każda zmiana coś psuje | Aplikacja po wykonawcy | Zakup lub inwestycja |
| 9Dostępy, własność i dokumentacja | Aplikacja działa wolno | Każda zmiana coś psuje | Aplikacja po wykonawcy | Zakup lub inwestycja |
WNIOSEKNasza praktyka, nie pomiar. Obszary bez kropki też się sprawdza, tylko poświęca im się mniej czasu.
Część diagnozy nie wymaga czytania kodu. Program badawczy DORA opisuje pięć mierników dostarczania oprogramowania, wśród nich częstotliwość wdrożeń (deployment frequency) i change fail rate, czyli „the ratio of deployments that require immediate intervention following a deployment”. Dla Ciebie to dwa proste pytania do zespołu: jak często wdrażacie zmiany i po ilu wdrożeniach w ostatnim kwartale trzeba było coś natychmiast poprawiać. Objaw „każda zmiana coś psuje” staje się wtedy liczbą, którą śledzisz przed audytem i po naprawie. DORA pisze też, że według jej badań „speed and stability are not tradeoffs” — rzadsze wdrożenia nie są więc same w sobie sposobem na mniej awarii (odczytanie nasze). Jak zebrać takie liczby z faktur, zgłoszeń i jednej rozmowy z zespołem, bez dostępu do kodu, opisujemy w tekście o długu technologicznym.
Co powinno być w raporcie z audytu aplikacji
Raport z audytu aplikacji ma być narzędziem do decyzji: zaczyna się od streszczenia z rekomendacją, a każde ustalenie ma dowód, skutek, wagę i szacunek wysiłku. Długość nie jest miarą jakości. Liczy się to, czy na podstawie raportu ustalisz kolejność prac i zamówisz je u dowolnego wykonawcy.
Dobry raport ma pięć części.
- Streszczenie dla zarządu na 1–2 stronach. Odpowiedź na pytanie z zamówienia, rekomendowana decyzja i trzy do pięciu najważniejszych ryzyk. Jeśli po przeczytaniu streszczenia nie wiesz, co zrobić, raport nie spełnił zadania.
- Ustalenia według jednego wzoru. Każde ma sześć pól: obserwację, dowód (fragment kodu, log, wynik pomiaru, opis konfiguracji), skutek dla biznesu, wagę, rekomendację i szacunek wysiłku. Ustalenie bez dowodu jest opinią, a ustalenie bez skutku dla biznesu — ciekawostką dla programisty.
- Plan etapów. Kolejność prac z zależnościami: co trzeba zrobić najpierw, żeby kolejne kroki były bezpieczne, i co można odłożyć.
- Zakres i ograniczenia. Czego nie sprawdzono i dlaczego, na przykład z braku dostępu do produkcji albo do części kodu. Raport bez tej części sugeruje, że sprawdzono wszystko.
- Co zostaje po raporcie. W naszej ofercie są to udokumentowane decyzje architektoniczne, plan działania z konkretnymi krokami, spotkanie podsumowujące z zarządem (90 minut) i 30 dni wsparcia po audycie na pytania i doprecyzowania.
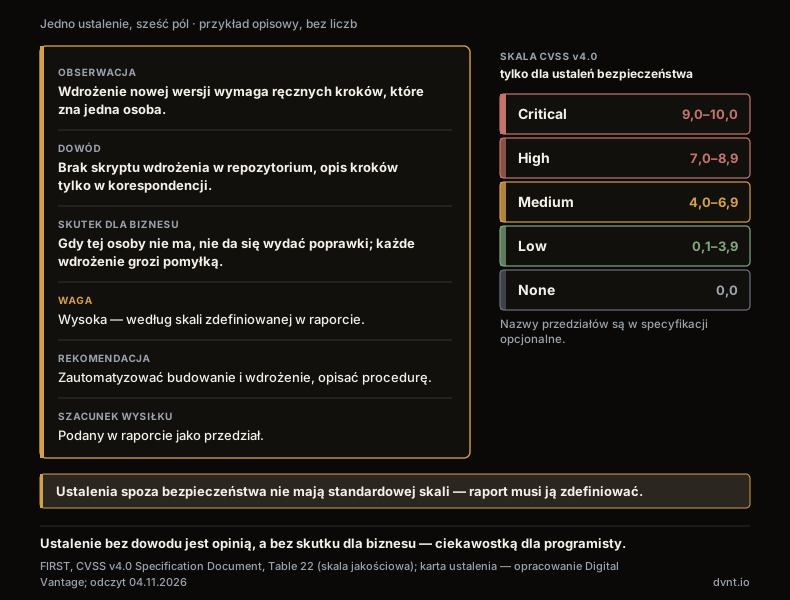
Wagi to miejsce, w którym raporty najczęściej się rozjeżdżają. Dla ustaleń bezpieczeństwa istnieje uznana skala: CVSS v4.0 organizacji FIRST, opisany przez autorów jako „an open framework for communicating the characteristics and severity of software vulnerabilities”. Jego skala jakościowa ma pięć przedziałów: None (0,0), Low (0,1–3,9), Medium (4,0–6,9), High (7,0–8,9) i Critical (9,0–10,0), a specyfikacja zaznacza, że używanie tych nazw jest opcjonalne. Dla wydajności, długu czy architektury takiej standardowej skali nie ma. Dlatego raport musi na początku zdefiniować własną: co znaczy „krytyczne”, a co „do zaplanowania” (wniosek nasz). Bez definicji „wysoka waga” u jednego audytora i u drugiego to dwie różne rzeczy, a Ty nie porównasz dwóch raportów ani nie sprawdzisz po roku, czy sytuacja się poprawiła.
Ile trwa audyt aplikacji i co przygotować przed startem
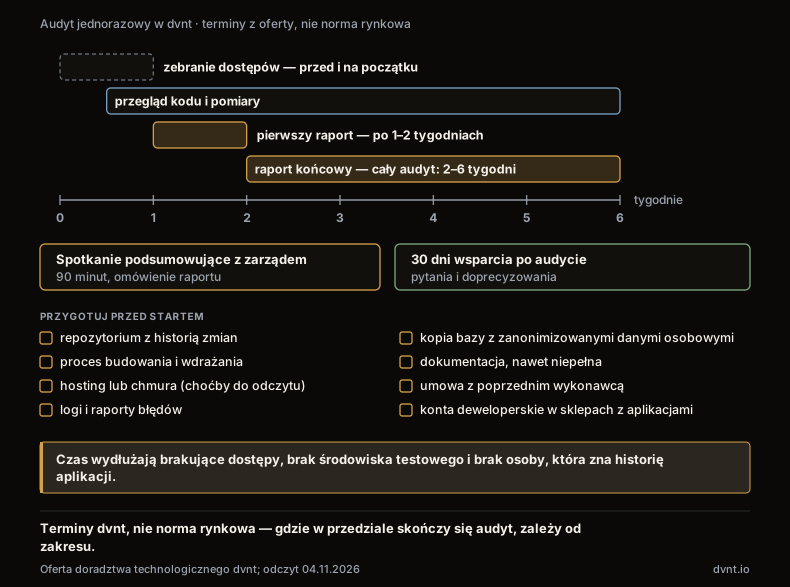
Audyt jednorazowy kończy się u nas w 2–6 tygodni, a pierwszy raport dostajesz po 1–2 tygodniach. Z naszej praktyki: więcej czasu niż samo czytanie kodu zajmuje zwykle zebranie dostępów. To terminy z naszej oferty doradztwa technologicznego, nie norma rynkowa. Gdzie w tym przedziale skończy się Twój audyt, zależy od zakresu i od trzech rzeczy, które możesz uporządkować przed startem.
Pierwsza to dostępy: repozytorium, hosting i logi bywają na kontach różnych osób, a każde trzeba osobno zdobyć. Druga to brak środowiska testowego, w którym da się aplikację uruchomić i mierzyć bez ryzyka dla użytkowników. Trzecia to brak osoby, która zna historię aplikacji i odpowie, dlaczego coś zrobiono tak, a nie inaczej. Każdą z nich możesz usunąć, zanim audyt się zacznie.
Przygotuj:
- dostęp do repozytorium kodu z pełną historią zmian (do odczytu wystarczy),
- dostęp do procesu budowania i wdrażania albo opis, jak wdrożenie wygląda dziś,
- dostęp do hostingu lub chmury, choćby tylko do odczytu,
- logi i raporty błędów z ostatnich miesięcy,
- kopię bazy danych, najlepiej z zanonimizowanymi danymi osobowymi,
- dokumentację, jaka istnieje, nawet niepełną,
- umowę z poprzednim wykonawcą, jeśli aplikacja została po nim — od niej zależy, co wolno z kodem zrobić; co powinno być w takiej umowie, opisujemy w tekście o wyborze software house'u,
- w aplikacji mobilnej: dostęp do kont deweloperskich w sklepach z aplikacjami.
Jak czytać wynik audytu — trzy werdykty i trzy czerwone flagi
Wynik audytu sprowadza się do jednego z trzech werdyktów. Raport, który żadnego nie wskazuje, odeślij z pytaniami.
- Utrzymać i naprawiać punktowo. Aplikacja jest w dobrym stanie, a problemy są lokalne: jedno wąskie gardło, brakujące testy w jednym module, przestarzała biblioteka.
- Naprawiać etapami. Problemy są systemowe, ale fundament wytrzyma. Raport wskazuje kolejność: najpierw to, co zmniejsza ryzyko każdej kolejnej zmiany, czyli testy i wdrożenie, potem reszta.
- Przepisać część. Wybranego modułu nie opłaca się już naprawiać. Kiedy przepisanie ma sens, a kiedy jest ucieczką od problemu, opisujemy w tekście o refaktoryzacji czy przepisaniu.
Trzy czerwone flagi mówią, że raport nie nadaje się do decyzji:
- Lista bez priorytetów. Dziesiątki uwag w kolejności, w jakiej je znaleziono, bez wag i bez planu. Nie wiesz, od czego zacząć, więc nie zaczynasz.
- Ustalenia bez dowodów. „Kod jest niskiej jakości” bez wskazania, gdzie i z jakim skutkiem. Takiego zdania nie da się sprawdzić ani wycenić.
- „Wszystko do przepisania” bez rachunku tańszego wariantu. Przepisanie bywa właściwą odpowiedzią, ale raport musi pokazać, dlaczego naprawa etapami wyjdzie drożej albo nie zadziała.
Jest też konflikt interesów, o którym trzeba powiedzieć wprost. Diagnozę często robi firma, która mogłaby potem naprawiać — także my. Dlatego w naszej ofercie raport jest Twoją własnością: możesz go wykorzystać niezależnie od dalszej współpracy, przekazać innemu wykonawcy, użyć w due diligence albo pokazać inwestorom. Naprawę możesz zlecić komukolwiek. Jeśli zlecisz ją nam, bierzemy ją jako projekt — od analizy przez wdrożenie po długoterminową opiekę — a nie jako pojedyncze poprawki na godziny w aplikacji innej agencji. Jak z raportu powstaje wycena naprawy, opisujemy w tekście o analizie przedwdrożeniowej.
Od czego zacząć
Zacznij od jednego zdania: na jakie pytanie audyt ma odpowiedzieć i kto przeczyta raport. Potem zbierz dostępy z listy wyżej i sprawdź, na kogo są zarejestrowane konta. Zapytaj zespół albo dotychczasowego wykonawcę o dwie liczby: jak często wdrażacie i ile wdrożeń w ostatnim kwartale wymagało natychmiastowej poprawki. Z tymi trzema rzeczami pierwsza rozmowa o audycie kończy się konkretnym zakresem, a nie ogólną ofertą. Jeśli nie wiesz, czy potrzebujesz diagnozy technicznej, czy audytu bezpieczeństwa, porozmawiajmy — powiemy, która usługa pasuje do Twojego pytania, a jeśli ta druga, jakiego audytora szukać.
Najczęstsze pytania o audyt aplikacji
Co to jest audyt oprogramowania?
W sensie technicznym to jednorazowa diagnoza aplikacji, która ma rozstrzygnąć konkretną decyzję: naprawiać punktowo, naprawiać etapami, przepisać część albo kupić lub nie kupić. Wynikiem jest raport z ustaleniami, z których każde ma dowód, wagę i szacunek wysiłku. Tej samej nazwy używa się też dla audytu legalności, czyli sprawdzenia licencji na programy w firmie — to inna usługa.
Czym różni się audyt kodu od code review?
Code review to stały proces: każdą zmianę w kodzie przed przyjęciem czyta ktoś inny niż autor, a celem według Google jest to, żeby ogólny stan kodu z czasem się poprawiał. Audyt kodu to jednorazowe spojrzenie na całą aplikację i jej historię, zakończone raportem. Code review zapobiega pogarszaniu się kodu, audyt diagnozuje stan, do którego doszło.
Ile trwa audyt aplikacji?
U nas audyt jednorazowy kończy się w 2–6 tygodni, a pierwszy raport powstaje po 1–2 tygodniach. To nasze terminy, nie norma rynkowa. Najbardziej wydłużają je brakujące dostępy, brak środowiska testowego i brak osoby, która zna historię aplikacji.
Czy audyt aplikacji obejmuje bezpieczeństwo?
Diagnoza techniczna sprawdza między innymi, które zależności są przestarzałe, ale nie jest audytem bezpieczeństwa aplikacji. Ten zamawia się osobno, według standardu takiego jak OWASP ASVS 5.0.0, a wykonują go pentesterzy i audytorzy bezpieczeństwa. Takich audytów nie robimy — polecamy partnerów.
Czy mogę zlecić naprawę innej firmie niż ta, która robiła audyt?
Tak, i dobry raport powinien to umożliwiać: ustalenia z dowodami, wagami i szacunkiem wysiłku, plan etapów i opis tego, czego nie sprawdzono. W naszej ofercie raport możesz wykorzystać niezależnie od dalszej współpracy.
Co mam przygotować przed audytem aplikacji?
Jedno zdanie z pytaniem, na które audyt ma odpowiedzieć, oraz dostępy: repozytorium z historią zmian, proces wdrażania, hosting lub chmura, logi błędów, kopia bazy danych z zanonimizowanymi danymi osobowymi, dokumentacja, umowa z poprzednim wykonawcą, a w aplikacji mobilnej — konta deweloperskie w sklepach z aplikacjami.
Powiązane artykuły
Aplikacje webowe i mobilne
React Native czy Flutter — co wybrać do aplikacji firmowej i kiedy zostać przy natywnej
Flutter vs React Native: czym się różnią, ile kosztują w polskich ofertach, co co roku wymuszają Apple i Google i kiedy lepsza jest aplikacja natywna.
Koszty i współpraca z wykonawcą
Jak wybrać software house — sprawdzenie, umowa i prawa do kodu
Jak wybrać software house: jak czytać opinie i rankingi, co sprawdzić w KRS, fixed price czy time and material i czy potrzebujesz pełnych praw do kodu.
Aplikacje webowe i mobilne
PWA — co to jest, jak działa i kiedy zastąpi aplikację ze sklepu
Co to jest PWA, jak działa service worker i instalacja na Androidzie i iPhonie, powiadomienia push od iOS 16.4 i czego PWA nie zrobi. Z macierzą możliwości.
Koszty i współpraca z wykonawcą
Jak stworzyć aplikację dla firmy — sześć etapów i co w każdym robi zamawiający
Jak stworzyć aplikację dla firmy z wykonawcą: brief, prototyp, programowanie, testy UAT i wdrożenie. Ile to trwa i w których trzech momentach decydujecie Wy.
Aplikacje webowe i mobilne
Jak stworzyć aplikację mobilną dla firmy — od wyboru platformy do publikacji w sklepie
Jak stworzyć aplikację na telefon dla firmy: Android czy iOS, natywna czy wieloplatformowa, konto z numerem DUNS, test zamknięty i przegląd wersji.
Aplikacje webowe i mobilne
Dedykowane oprogramowanie czy gotowe — jak to rozstrzygnąć w firmie
Gotowe czy dedykowane oprogramowanie — decyzja dla każdej funkcji osobno. Cztery pytania, TCO na pięć lat z naszymi cenami i vendor lock-in w obie strony.
Nie wiecie, w jakim stanie jest Wasza aplikacja?
Opowiedzcie, co się z nią dzieje i jaką decyzję macie przed sobą. Ustalimy jedno pytanie, na które diagnoza ma odpowiedzieć. Jeśli wystarczy prostsza droga — powiemy to wprost.